


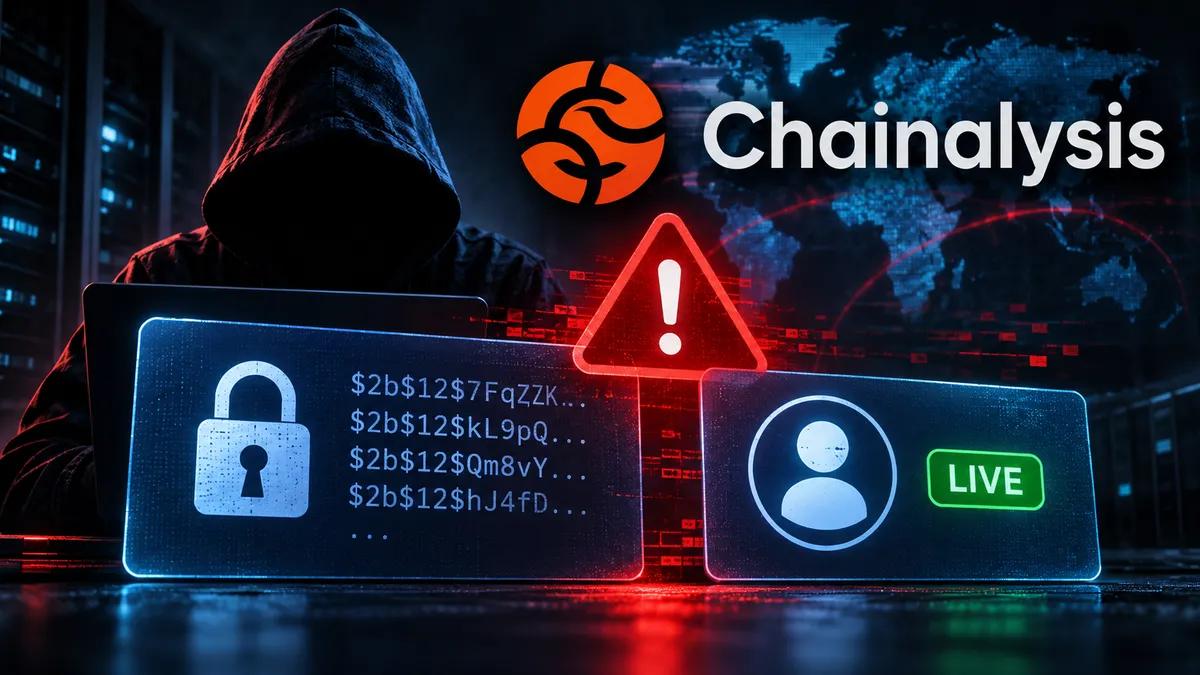
Chainalysis, saldırganların her kullanıcının şifre hash’lerini ve canlı token’larını ele geçirdiğini açıkladı
 Scandals
Chainalysis, bir hafta boyunca müşterilerine zararın küçük olduğunu söyledi. Ancak durum öyle değildi.
Bu hafta yayınlanan güncellenmiş olay bildiriminde, blok zinciri analiz şirketi, tüm kullanıcılarının isimlerinin, kullanıcı adlarının, şifre hash'lerinin ve canlı kimlik doğrulama jetonlarının bir saldırgana maruz kaldığını açıkladı. WuBlockchain, 6 Kasım'da X'te bu güncellemeye dikkat çekti ve en can sıkıcı kısmı da ekledi: ayrı bir saldırı yöntemi yoluyla bazı düz metin şifreler de sızdırılmıştı.
"Hassas olmayan" bilgilerden her şeye
Chainalysis, 30 Ekim'de durumu kamuoyuna duyurdu. Güvenlik olayı duyurusunda, dışarıdan bir aktörün sistemlerine ve dahili araçlarına girmek için "saldırgan ajan teknikleri" kullandığı belirtildi. O noktada sızan veriler arasında kullanıcı kimlikleri, tam adlar, e-posta adresleri ve kurumsal rol etiketleri yer alıyordu. Şirket bu verileri hassas olmayan bilgiler olarak nitelendirdi ve soruşturma içeriğine, kimlik bilgilerine veya oturum jetonlarına erişim izi bulamadığını belirtti. Ayrıca, olayın Binance hırsızlığıyla hiçbir ilgisi olmadığını iki kez vurguladı.
Beş gün sonra bu tablo çöktü. Chainalysis, 2 Kasım Pazartesi günü daha geniş bir veri kümesinin sızdırıldığını keşfettiğini açıkladı ve Cointelegraph, şirketin bu değişikliği ilk olarak Çarşamba günü duyurduğunu bildirdi. BleepingComputer’a göre, ayrı bir güncellemede, “yol üzerinde saldırı” (ortadaki adam saldırısı) türünde bir saldırının müşteri şifrelerinin bir alt kümesini ifşa ettiği belirtildi. Şirket, bu saldırı vektörünün artık kontrol altına alındığını söylüyor.
Bir tarih uyuşmuyor. Cybernews, keşfin 4 Kasım Çarşamba günü yapıldığını belirtiyor. Cointelegraph ve BleepingComputer tarafından alıntılanan Chainalysis'in kendi ifadesinde ise Pazartesi günü deniyor.
Canlı token ne anlama gelir?
Şifre hash'leri şifrelenmiştir ve okunamaz, ancak kırılabilirler; şifresini başka bir yerde de kullanmış olan herhangi bir kullanıcı risk altındadır. Canlı token'lar ise daha büyük bir endişe kaynağıdır. American Banker'ın açıkladığı gibi, bir token, bir kişinin veya programın şifre girmeden oturum açmış bir kullanıcı gibi hareket etmesini sağlar. Chainalysis, bir saldırganın bu token ile neyi görebileceğini veya değiştirebileceğini açıklamadı. Ayrıca Cointelegraph'a yayınlanan bildirinin ötesinde herhangi bir bilgi vermeyi reddetti ve saldırganın sistemden atılıp atılmadığını da belirtmedi.
Hizmetin Durdurulması
İlk olarak, soruşturma aracı olan Reactor ve Chainalysis verilerini müşterilerin kendi sistemlerine aktaran Data Solutions hizmet dışı kaldı. The Hacker News'e göre, daha sonra şirket, olağandışı bir faaliyet tespit ettikten sonra KYT'yi (hem arayüzü hem de API'yi), adres taramayı ve giriş sayfasını devre dışı bıraktı. Etkilenen hesaplar kilitlendi. Bazı kullanıcılar için şifre sıfırlama bile henüz mümkün değildi.

Erişimin yeniden sağlanması, her kullanıcı için bir IP izin listesi, şifre sıfırlama ve API anahtarı rotasyonu anlamına geliyor. KYT ve adres taraması öncelikli olarak ele alındı. Reactor ve Data Solutions için ise ne zaman geri dönüleceği belli değil.
KYT aracılığıyla para yatırma işlemlerini tarayan bir uyum ekibi için bu, çok kötü bir hafta oldu. BleepingComputer'ın belirttiğine göre, müşteriler arasında kolluk kuvvetleri, devlet kurumları, bankalar, sigorta şirketleri ve kripto para şirketleri bulunuyor. Birçoğu, cevap beklerken temel tarama araçlarından birini kaybetmiş oldu.
En önemli nokta
Chainalysis, soruşturma verilerine erişildiğine veya atıf verilerinin manipüle edildiğine dair hiçbir kanıtı olmadığını sürekli olarak belirtiyor. Atıf verileri, adresleri gerçek varlıklara bağlayan unsurdur ve eğer birisi bunları gizlice düzenleyebilseydi, bu verilere dayanan her iz şüpheli hale gelirdi. Dolayısıyla bu iddia oldukça önemlidir.
Yine de bu açıklamayı dikkatle okumak gerekir. 30 Ekim’de şirket, kimlik bilgileri ve token’lar konusunda da “kanıt yok” pozisyonunu benimsemişti. American Banker, daha kapsamlı açıklamaların bu bildirimin beş gün sonra yapıldığını belirtti. Bu, mevcut iddianın yanlış olduğu anlamına gelmez. Ancak soruşturmanın hâlâ devam ettiğini gösterir.
Yapay zeka boyutu
Chainalysis, sektör genelinde yapay zeka destekli saldırılarda artış gözlemlediğini belirtiyor. Hangi aracın kullanıldığı, saldırganın sistemde ne kadar süre kaldığı veya hangi güvenlik açıklarından yararlanıldığı konusunda bir açıklama yapmadı. Teiss, saldırganın ARTEX gibi bir çerçeve mi yoksa özel ajanlar mı kullandığı konusunda netlik olmadığını kaydetti.
Ancak genel eğilim gerçektir. The Hacker News, son zamanlarda yapay zeka destekli saldırılar bildiren şirketler arasında Chainstack, OpenCode, Warp ve WorkOS’u listeliyor. Microsoft, bir ajanın GitHub’da açıkta kalan gizli bilgileri taramaktan Azure Key Vault’tan veri çekmeye kadar yaklaşık beş dakika içinde ilerlediği bir kampanyayı anlattı. Bu kampanyayı Chainalysis ile ilişkilendiren kamuya açık hiçbir bilgi bulunmuyor.
Kripto güvenliği açısından kötü bir hafta
Zamanlama oldukça uygunsuz. Binance, 29 Ekim’deki bir güvenlik ihlali sonucunda yaklaşık 6,3 milyar dolar kaybetti ve Chainalysis, topluluğun bu olayın arkasında kimin olduğunu ortaya çıkarmasına yardımcı olan firmalar arasındaydı. Bu hafta Binance ve Deribit, SignalPlus ticaret platformunun bir güvenlik sorunu bildirmesinin ardından, bu platformla bağlantılı tüm API anahtarlarını iptal etti. SignalPlus daha sonra sahte bir Microsoft Teams davetiyesinin bir mühendisin bilgisayarını ele geçirdiğini ve kayıpların 82.000 doların altında kaldığını açıkladı. Binance ve Deribit, kendi sistemlerinin etkilenmediğini belirtti; Changpeng Zhao ise yatırımcıları diğer borsalardaki SignalPlus anahtarlarını iptal etmeye çağırdı.

Bu olayların hiçbiri Chainalysis ile bağlantılı değildir. Ancak bu olaylar, sektörün güvenliğinin ne kadar büyük bir kısmının artık üçüncü tarafların elindeki oturum açma bilgileri, tokenlar ve API anahtarları üzerinden yürüdüğünü göstermektedir.
Kullanıcılar Ne Yapmalı?
Chainalysis müşterileri, zorunlu bir sıfırlama beklemeli ve şirketin talep ettiği tüm API anahtarlarını değiştirmelidir. Chainalysis şifrenizi başka bir yerde de kullandıysanız, o yerde de şifrenizi değiştirin. Beklenmedik şifre sıfırlama e-postalarını veya kimlik doğrulama uyarılarını tehdit olarak değerlendirin; bu, tam da Chainalysis'in kendi kullanıcılarına söylediği şeydir.
Hâlâ cevaplanmamış sorular: Kaç müşterinin hesabına erişildi, saldırgan yakalandı mı ve Reactor ne zaman geri dönecek?


 Başarıyla kopyalandı... İçeriğimizi paylaştığınız için teşekkür ederiz!:



100 mücevhere kadar %5 para yatırma bonusu
Para yatırma ve çekme işlemlerinde %0 ücret.


11 Para Yatırma Bonusu + FreeSpin


EKSTRA %10 PARA YATIRMA BONUSU + ÜCRETSIZ 2 ÇARK DÖNDÜRME

Ücretsiz Kasa ve %100 Hoş Geldin Bonusu


5 Ücretsiz Kılıf, Günlük Ücretsiz ve Bonus
3 ücretsiz kasa ve tüm nakit para yatırma işlemlerine %5 bonus eklenir.
Depozitoya +%5


Yorum